« Du patinage sur échasses. »
C'est ainsi que Stewart Baker a un jour décrit comment les technologies que nous apprécions tant finiront par se retourner contre nous sous la forme de nouvelles formes de terrorisme.
En effet, il a rédigé un essai politique portant ce titre il y a plus de dix ans (sous-titré « : Why We Aren’t Stopping Tomorrow’s Terrorism »). Cela préfigurait la crise actuelle liée aux ransomwares ainsi que d’autres types de cyberattaques visant les entreprises américaines, les infrastructures critiques et les agences gouvernementales .
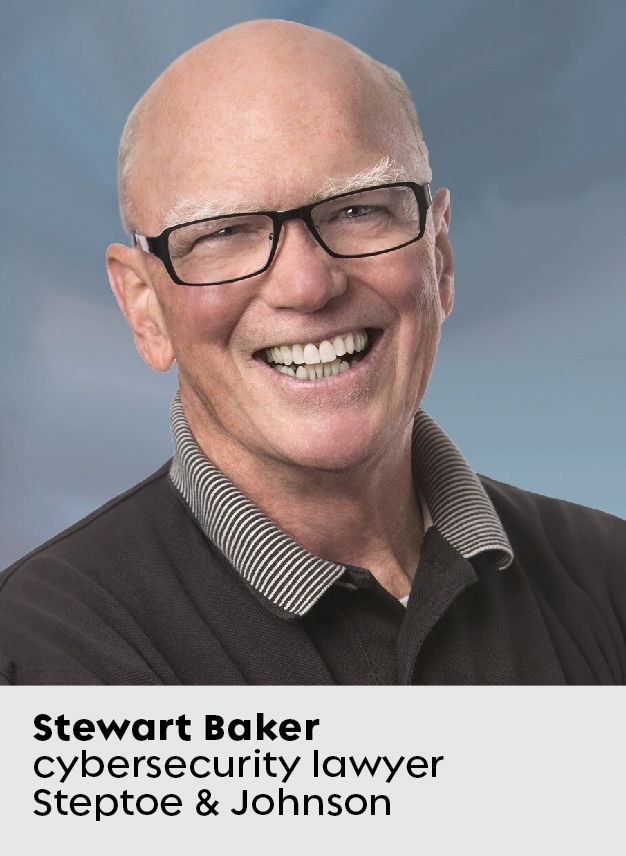
Aujourd’hui, M. Baker — dont le parcours professionnel comprend notamment le poste de premier secrétaire d’État adjoint chargé des politiques au sein du département de la Sécurité intérieure des États-Unis —dirige les départements de sécurité intérieure et de cybersécurité au sein du cabinet Steptoe & Johnson LLP et anime le podcast « The Cyberlaw Podcast », , une « synthèse sans concession » hebdomadaire de l’actualité de premier plan en matière de cybersécurité, de cryptomonnaies, de protection de la vie privée et d’affaires gouvernementales. (Le Washington Post a qualifié M. Baker de « l'un des avocats les plus versés en technologies de son temps ».)
À ce titre, il s'attache à aider les entreprises et autres clients à faire face aux défis liés à la cybersécurité et à se conformer aux réglementations sectorielles. Il s'est récemment entretenu avec Endpoint au sujet des erreurs de sécurité commises par les entreprises dans le cloud, de l'impact du décret présidentiel « » du président Biden visant à renforcer la cybersécurité, ainsi que de la nécessité de mettre en place des pratiques simples de cyberhygiène pour prévenir les violations de données à grande échelle.
Quels sont les enjeux de cybersécurité qui devraient préoccuper le plus les entreprises ?
Au risque de paraître ennuyeux, je pense que la réponse est qu’ils doivent commencer par s’occuper des tâches ennuyeuses. C'est à eux de s'occuper de tous les aspects pratiques liés à la gestion et à la maintenance de leur réseau. Faites simplement tout ce que tout le monde vous dit de faire. La mise à jour des logiciels figure en bonne place sur cette liste. Bon nombre des problèmes auxquels les gens sont confrontés sont dus au fait qu'ils n'ont pas appliqué les correctifs avant d'être attaqués.
«Je ne pense pas que les gens aient pleinement pris la mesure du genre d’erreurs stupides que l’on peut commettre dans le cloud. »
On constate régulièrement que les gens en font les frais lorsqu'ils négligent d'installer les correctifs. La violation de données concernant les « s » d'Equifax était due à un problème lié à un correctif. Toute personne n'ayant pas installé les correctifs de son logiciel dans les 24 ou 48 heures suivant la publication d'une mise à jour est exposée à un risque. Et le délai disponible pour l'application des correctifs ne cesse de se réduire.
Cela est particulièrement dangereux pour les entreprises, car elles souhaitent tester les correctifs plutôt que de se contenter de les installer en espérant que tout se passe bien. Vous avez besoin d'un processus qui vous permette, depuis l'obtention de la dernière version du logiciel jusqu'à l'installation de celle-ci, d'être certain qu'elle fonctionnera sur votre système. C'est quelque chose que vous devez faire très rapidement.
Quels sont, selon vous, certains des risques liés à la cybersécurité que vous percevez dans le cadre de l'utilisation croissante du cloud computing ?
Je ne pense pas que l'on ait pleinement pris la mesure du genre d'erreurs stupides que l'on peut commettre dans le cloud. Le cloud de l' est plus sécurisé à bien des égards, mais il comporte des risques d'erreurs susceptibles d'exposer les données. Une fois encore, il se peut que les utilisateurs aient trop confiance en eux, ou qu’ils apprennent à utiliser le cloud d’une manière qu’ils n’avaient pas eu à acquérir pour exploiter le réseau de serveurs sur site dont ils disposaient.
[À lire également : 5 graphiques qui expliquent la crise de visibilité du secteur informatique]
À mesure que nous transférons nos charges de travail vers le cloud, la séparation physique entre le réseau et Internet disparaît. Et nous comptons entièrement sur l'authentification — et peut-être sur une authentification effectuée par des tiers. Et apprendre à considérer le processus d'authentification comme votre principale ligne de défense représente, là encore, un certain changement de mentalité. Nous l'avons clairement constaté lors de la violation de SolarWinds. Les pirates ont eu recours à une arnaque d'authentification. Microsoft a finalement reconnu que, en effet, la gestion de l'authentification incite souvent les utilisateurs à prendre des raccourcis qu'ils ne devraient probablement pas emprunter.
Selon vous, quels sont les secteurs d'activité les plus exposés aux cyberattaques ?
Pendant longtemps, on aurait pu dire : « Eh bien, évidemment, les gens qui ont de l'argent et ceux qui disposent d'un grand nombre de données clients. » J'ajouterais à cela, je suppose, les personnes dont les systèmes ne peuvent se permettre aucune interruption. Autrement dit, les personnes exposées au ransomware « ». Je pense que ce sont sans doute ces personnes qui m'inquiéteraient le plus.
Quels sont les domaines des logiciels d'entreprise les plus vulnérables ?
Je m'inquiète au sujet des produits que les entreprises utilisent pour gérer de manière « » les logiciels qui ne sont pas en fin de vie, mais qui se trouvent à un stade de leur cycle de vie où le produit n'offre probablement pas d'énormes perspectives de croissance du chiffre d'affaires pour le vendeur. Elle a trouvé son créneau, elle l'a occupé et elle répond désormais aux besoins de ce créneau. Et cela peut s'avérer très rentable. Vous pourriez même diriger une entreprise de logiciels pendant une dizaine d'années, voire plus, en vous appuyant sur ce principe.
[It's 2021: Is it time to revisit your software management practices?]
Mais la tentation est grande, à ce stade, de vouloir exploiter le produit au maximum. Vous comptez sur les revenus générés par vos clients actuels ou par des personnes qui font déjà partie d'un secteur donné. Vous n'allez pas attirer beaucoup de nouveaux clients, [donc] vous devez tirer le maximum de rentabilité de vos clients actuels. Cela implique d'augmenter les prix et, peut-être surtout, de réduire les coûts.
Je crains que les entreprises qui commercialisent des logiciels ne soient tentées de faire des économies au détriment de la sécurité. Et on entend ce genre d'accusations après des failles de sécurité. Nous en avons certainement entendu parler dans le cadre de l'affaire SolarWinds. Et je pense effectivement que c'est une véritable source d'inquiétude, car c'est une attitude tout à fait rationnelle de la part des entreprises. Ainsi, si vous êtes un acheteur de ces services, vous avez de quoi vous inquiéter si vous constatez que vous dépendez d’un produit dont la fin de vie pourrait intervenir dans cinq ans ou dans 10 ans. C'est justement une chose qui m'inquiéterait.
«Je crains que les entreprises qui commercialisent des logiciels ne soient tentées de faire des économies au détriment de la sécurité. »
Je m'inquiéterais également au sujet des systèmes de sécurité qui doivent être étroitement intégrés à l'entreprise et aux logiciels qui la font fonctionner, mais qui sont eux-mêmes exposés à Internet et constituent donc une surface d'attaque très tentante. Je pense que nous continuerons à assister à des attaques qui exploitent les failles des systèmes de sécurité.
Selon vous, pourquoi a-t-on constaté une augmentation des attaques par ransomware ces deux dernières années ? Les attaques ont-elles réellement augmenté, ou ont-elles simplement gagné en efficacité ?
Le modèle économique des ransomwares est devenu bien plus sophistiqué. Les cybercriminels savent désormais pratiquer une tarification différenciée selon les clients. Ils demandent donc beaucoup plus d'argent à ceux qui ont les moyens de payer davantage, et moins d'argent à ceux qui ont moins de moyens. Et puis, ils profitent de leur accès pour mettre en place un système de chiffrement, mais aussi pour voler des données et s'en servir comme moyen de pression afin d'obtenir davantage de revenus.
L'industrie de la transformation du porc, qui a vu le jour à Chicago en 1860s, est devenue célèbre pour son slogan : « Nous transformons tout, sauf le couinement. » Et je pense que c'est exactement ce à quoi nous assistons avec les ransomwares. Ils trouvent des moyens de monétiser tout, sauf le cri. Les données qu’ils dérobent, l’importance des logiciels pour la fourniture effective des services requis, le caractère sensible des relations avec la clientèle, de sorte que les données des clients exposées soient pleinement monétisées (ou plutôt que la menace de leur divulgation soit pleinement monétisée).
«Les auteurs de ransomware ne cessent de s’améliorer, car les sommes en jeu sont de plus en plus importantes. »
Tous ces éléments ont fait passer les ransomwares du statut de simple nuisance causée par des « script kiddies » à celui d'une menace pour laquelle il vaut la peine d'investir des sommes considérables si vous êtes un cybercriminel. Et c'est exactement ce que nous constatons. Les pirates informatiques ne cessent de s'améliorer, car les gains financiers sont bien plus importants.
Dans quels pays la législation et la réglementation sont-elles les plus strictes en matière d'obligation pour les entreprises d'appliquer les meilleures pratiques en matière de sécurité ?
Les secteurs et les entités qui suscitent le plus d'intérêt de la part des pouvoirs publics en matière de bonnes pratiques et qui bénéficient du plus grand nombre de mesures incitatives sont probablement les services financiers, le ministère de la Défense, les fournisseurs de l'armée, ainsi que les fournisseurs d'électricité. Le secteur dans lequel l'approche « réglementation associée aux meilleures pratiques » a donné les meilleurs résultats est celui des services financiers, où les sanctions financières et réglementaires sont perçues comme très lourdes. Il existe donc des raisons commerciales et réglementaires qui justifient de chercher sans cesse à innover en matière de bonnes pratiques.
En revanche, les résultats ont été moins probants en ce qui concerne le secteur de la défense. Cela s'explique en partie par le fait qu'il s'agit d'un groupe d'entreprises très hétérogène, dont les capacités à financer et à investir dans la sécurité sont très variables.
«C’est dans le secteur des services financiers que l’approche « réglementation plus meilleures pratiques » a donné les meilleurs résultats, car il existe là des raisons tant commerciales que réglementaires d’innover. »
Le pouvoir du gouvernement est également limité car les prestataires de ces services disposent souvent d'un pouvoir de marché. Si le ministère de la Défense impose des exigences trop strictes en matière de conformité, il se heurtera à une opposition politique.
Qu'en est-il des services publics et des fournisseurs d'énergie, qui semblent eux aussi faire l'objet d'attaques ?
Électricité : je n'en suis pas sûr. Il est certain que la sécurité et les fournisseurs d'électricité font l'objet d'une grande attention. Mais quant à savoir si nous en avons pour notre argent là-bas, ou s'ils en ont pour le leur, je n'en sais rien.
La principale préoccupation concernant les réseaux électriques réside dans la sécurité d'exploitation, et non dans la sécurité informatique. Peu de personnes savent comment assurer la sécurité des systèmes opérationnels numériques.
Le pire scénario, c'est que le courant soit coupé et ne revienne pas. Et si vous êtes un fournisseur d'électricité, vous êtes évalué selon deux critères : « réussi » ou « échoué » — soit vous avez fourni l'électricité, soit vous ne l'avez pas fournie. Il n'est pas nécessaire de mettre le système hors service pour installer de nouveaux correctifs. La question est donc la suivante : que pouvez-vous raccorder sans interrompre l'alimentation électrique ? Je crains qu'il n'y ait tout simplement pas la même culture en matière de correctifs, de protection et de retrait des éléments, si nécessaire, afin d'assurer la sécurité.
Pensez-vous que le décret présidentiel de M. Biden, qui impose le partage d'informations en matière de cybersécurité, portera ses fruits ?
J'ai constaté que ce décret visait principalement la cybersécurité des prestataires du gouvernement ainsi que celle du gouvernement lui-même. On craignait qu'en cas de découverte d'un problème par un fournisseur de logiciels, celui-ci ne le signale à ses clients du HHS, mais pas à ses clients du DHS. C'est une mission très ambitieuse au regard de toutes les responsabilités qu'elle implique. Je ne suis pas prêt à affirmer qu’ils doivent en faire davantage tant que je ne sais pas s’ils sont capables de mener à bien les tâches qu’ils ont déjà entrepris.
À l'avenir, comment pensez-vous que les cyberattaques et les violations de données vont évoluer et changer ?
Nous avons désormais compris qu'il est illusoire de croire que nous pourrons résoudre ce problème à coups de solutions de fortune. Mais nous n'avons pas encore pleinement pris la mesure de ce que cela implique. Il se peut que nous ne disposions plus jamais de systèmes à l'abri des attaques. Nous devons donc trouver d' s autres moyens pour réduire le risque d'attaques.
Cela signifie que nous avons besoin de meilleurs mécanismes pour attribuer la responsabilité des attaques, pour sanctionner leurs auteurs et pour les priver des avantages tirés de ces attaques. Nous devons prendre davantage de mesures pour sanctionner les personnes qui parviennent à franchir le mur. Ce sont tous des gens brillants qui pourraient gagner beaucoup d'argent dans le secteur informatique. Nous devons également modifier les mesures incitatives de manière à ce qu'ils en viennent à se dire qu'ils devraient peut-être se réorienter vers un autre domaine de l'informatique.

