Avant même que la pandémie ne contraigne des millions de salariés à travailler depuis leur domicile avec leurs ordinateurs portables, leurs PC et leurs tablettes, les obligeant ainsi à se connecter à distance aux réseaux d'entreprise, les équipes chargées de la sécurité informatique étaient déjà confrontées à la complexité des réseaux.
Aujourd’hui, alors que les grandes entreprises retardent le retour au bureau , adoptent des modèles hybrides à long terme ou, tout simplement, cherchent leur voie, ces équipes sont confrontées à une crise existentielle : parvenir à une visibilité en temps réel sur le réseau.
L'un des principaux défis de cette lutte consistera à se conformer à la réglementation en matière de protection des données, en particulier à la suite des cyberattaques massives de type « » visant les entreprises, les pouvoirs publics et les services publics.
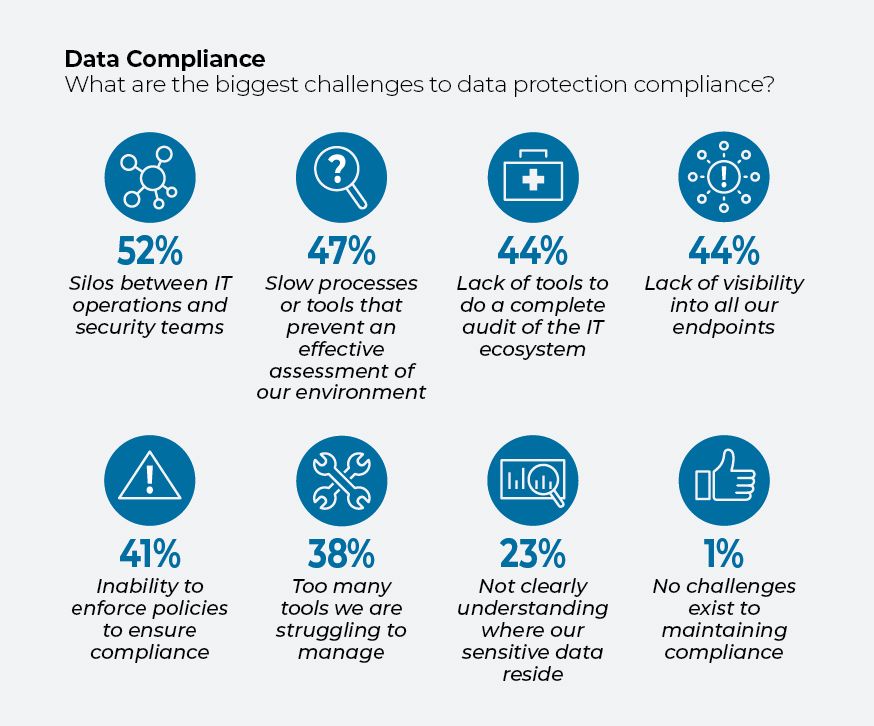
Selon une nouvelle enquête menée par le cabinet de conseil IDG Connect auprès de 308 décideurs informatiques à travers le monde, les principaux obstacles à la conformité sont notamment les silos de données , le manque de entre les équipes informatiques et les équipes de sécurité (52 %), la lenteur des processus ou des outils qui empêche une évaluation efficace de l'environnement informatique (47 %), ainsi que le manque de visibilité sur l'ensemble des terminaux connectés au réseau (44 %).
Par ailleurs, seuls 30 % ont déclaré avoir confiance en leur capacité à surveiller plus de 85 % de leurs terminaux, selon l'enquête menée par IDG pour le compte de Tanium auprès de responsables informatiques d'entreprises comptant entre 1 000 et 25 000 salariés.
Cela signifie qu'il existe de nombreuses entreprises qui ne savent pas quel matériel et quels logiciels elles utilisent, ni dans quelle mesure ceux-ci sont sécurisés.
Ce qui nuit souvent à la visibilité, c’est la prolifération effrénée des outils d’ : des couches et des couches d’outils, nouveaux ou hérités, qui sont souvent obsolètes, tombés dans l’oubli ou incapables de communiquer entre eux. En effet, 38 % des personnes interrogées déclarent disposer d'un trop grand nombre d'outils qu'elles ont du mal à gérer.
Vous trouverez ci-dessous cinq graphiques qui illustrent les principaux enseignements de cette enquête.
Obstacles à la conformité
Se conformer à la réglementation en matière de protection des données est déjà suffisamment difficile, mais cette tâche est encore compliquée par l'existence de flux de travail cloisonnés entre les équipes, le manque d'outils adaptés et l'absence d'une visibilité adéquate sur les actifs au niveau de l' .
Les personnes interrogées ont classé la persistance des cloisonnements (52 %) entre les équipes chargées de la sécurité et celles des opérations informatiques comme le principal obstacle à la mise en conformité en matière de protection des données. Ce qui entrave la collaboration, ce n'est pas le fait que les gens refusent de communiquer ou en soient incapables. Il s'agit des données issues d'outils et de sources d'informations cloisonnés, difficiles à comparer. Ce dont les deux parties ont besoin, c'est d'une source unique et commune d'informations fiables.
Par ailleurs, près de la moitié des personnes interrogées indiquent que leurs processus ou outils sont trop lents, ce qui les empêche d'évaluer efficacement les risques, tandis que 44 % d'entre elles affirment que le manque de visibilité sur les terminaux — tels que les ordinateurs portables, les téléphones et les imprimantes — entrave leurs efforts. Environ 38 % d'entre eux ont tout simplement du mal à gérer un trop grand nombre d'outils.
Le point de vue informatique et le point de vue de la sécurité
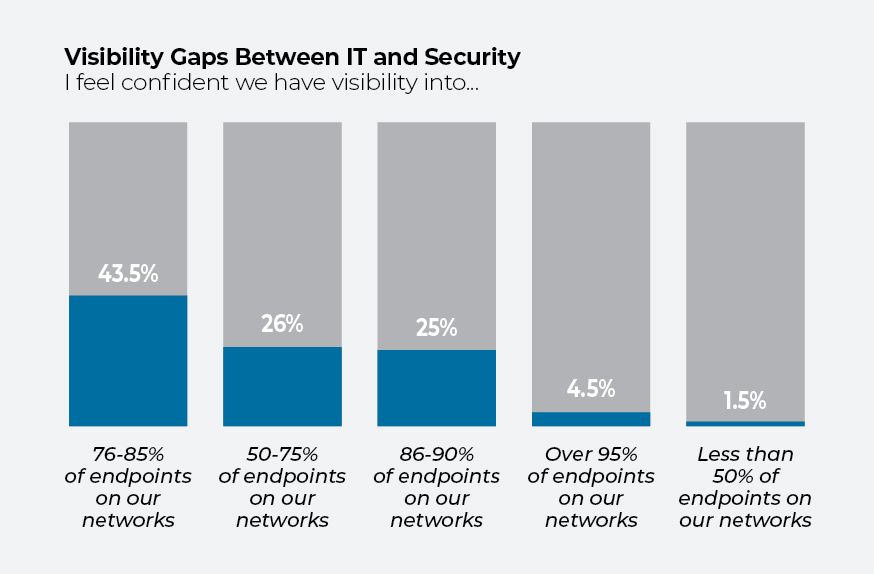
La visibilité limitée dont disposent les équipes informatiques sur l'inventaire des actifs dresse un tableau alarmant. IDG a constaté que seuls 30 % des personnes interrogées se disaient confiantes dans la capacité de leur organisation à surveiller plus de 85 % des terminaux d' .
Cette perception varie d'une équipe informatique à l'autre : trois professionnels de la sécurité sur 10 affirment être convaincus que leur entreprise dispose d'une visibilité sur 75 % des terminaux, tandis que seuls 22 % des professionnels des opérations informatiques estiment que ce taux de visibilité est aussi faible.
Les équipes chargées de l'exploitation informatique semblent également plus sereines sur d'autres sujets. Les deux tiers des responsables des opérations informatiques interrogés considèrent que le risque lié au télétravail constitue un défi, contre 75 % des professionnels de la sécurité informatique.
Mise en quarantaine des actifs toxiques
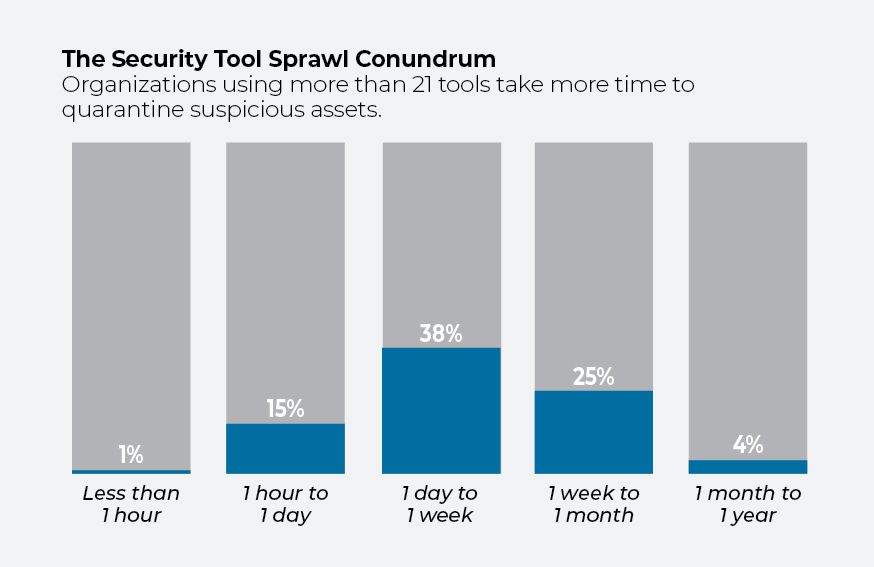
Selon cette enquête, seules 30 % des organisations sont en mesure de mettre en quarantaine les ressources suspectes en un jour en moyenne, tandis que 43 % d'entre elles mettent jusqu'à une semaine et que 28 % supplémentaires mettent plus d'une semaine. Alors que 90 % des personnes interrogées estiment que l'ajout d'outils de sécurité supplémentaires renforce la sécurité d'une organisation, les mauvaises performances des entreprises présentant un ratio d'outils élevé remettent en question la justesse de ce point de vue.
[À lire également : Cybersécurité fédérale — trop d'outils gâchent le plaisir]
Parmi les entreprises disposant de 20 outils ou moins, un tiers d'entre elles mettent un jour ou moins pour mettre un élément en quarantaine, contre 16 % des entreprises disposant de plus de 21 outils. Les organisations disposant d'un plus grand nombre d'outils se montrent également moins confiantes quant à leur capacité à détecter une violation de sécurité. Trente-quatre pour cent des personnes interrogées au sein d'organisations utilisant entre 21 et 30 outils se disent confiantes dans leur capacité à détecter les violations de sécurité en temps réel, contre 42 % parmi les organisations utilisant un nombre d'outils plus restreint.
Évaluation des risques
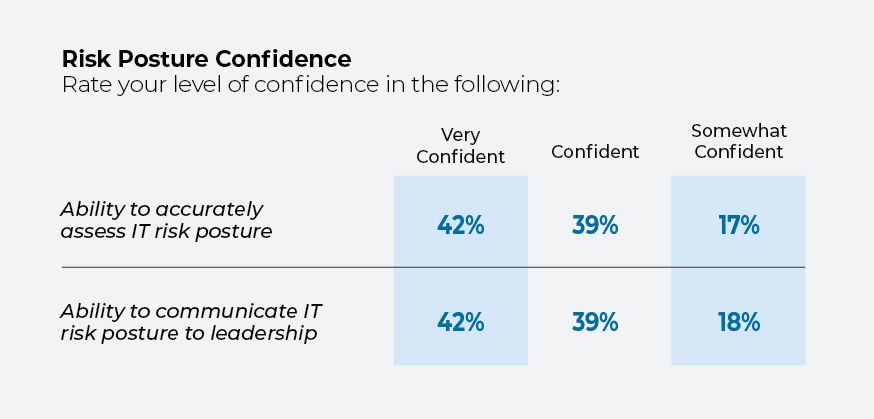
Malgré les difficultés rencontrées par les professionnels de l'informatique pour obtenir une visibilité globale sur leurs systèmes et tirer le meilleur parti des outils de sécurité tels que (application de correctifs) et (vulnérabilités) (configuration), plus de 80 % des personnes interrogées se disent confiantes ou très confiantes quant à la capacité de leurs équipes à évaluer la situation de l'entreprise en matière de risques et à communiquer cette situation à la direction.
Toutefois, l'enquête a révélé que les responsables informatiques de haut niveau (directeurs informatiques, directeurs techniques et responsables de la sécurité) sont moins enclins à se montrer très confiants quant aux évaluations des risques réalisées par leur organisation.
Les priorités à venir
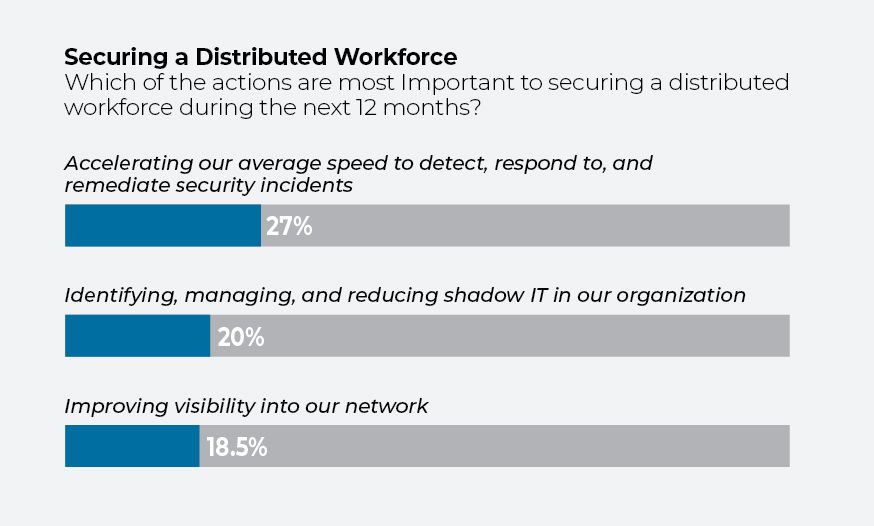
Il est rassurant de constater que les responsables informatiques ne se font aucune illusion quant aux enjeux. Interrogés sur leur priorité absolue en matière d’ pour les 12 prochains mois, 27 % des personnes interrogées ont indiqué qu’il s’agissait d’accélérer la détection, la réaction et la correction des failles de sécurité. Vingt pour cent d'entre eux indiquent que leur principal défi consiste à identifier, gérer et réduire ce que l'on appelle l'« informatique fantôme » — c'est-à-dire les logiciels, applications et systèmes qui ne sont pas supervisés par le service informatique central —, tandis que 18,5 % affirment que l'amélioration de la visibilité du réseau figure en tête de liste.
Et compte tenu des défis rencontrés sur le terrain, les professionnels de l'informatique se sont fixé des objectifs ambitieux. Plus de 80 % des personnes interrogées s'accordent sur la nécessité de migrer la sécurité des terminaux vers le cloud, et 89 % considèrent les pratiques « zero-trust » d' comme une priorité.