
La cyberveille (CTI) est un composant essentiel des stratégies de cybersécurité modernes qui implique de collecter, d’analyser et de diffuser des informations sur les menaces potentielles ou actuelles pesant sur les actifs numériques d’une organisation. Le processus d’analyse CTI vise à fournir des informations exploitables qui aident les organisations à anticiper, identifier et atténuer les cybermenaces avant qu’elles ne puissent causer des dommages importants.
Alors que les cyberattaques deviennent plus fréquentes, coûteuses et sophistiquées et que les méthodes d’attaque évoluent rapidement, les organisations ont besoin de toutes les informations qu’elles peuvent obtenir pour se défendre contre ces menaces en constante évolution. Chaque jour, les organisations sont confrontées au défi de répondre rapidement à des questions critiques telles que :
- Existe-t-il de nouveaux types d’attaques ?
- Nos appareils sont-ils sensibles à ces menaces ?
- Une nouvelle vulnérabilité importante a-t-elle été découverte dans un logiciel fiable ?
- Certains groupes de menaces ont-ils commencé à cibler les organisations de notre secteur ?
Les renseignements sur les cybermenaces sont l’arme secrète qui aide les équipes du centre des opérations de sécurité (SOC) et d’autres parties prenantes à s’attaquer en toute confiance aux questions difficiles et à repousser les attaques futures. En exploitant des données sur les menaces en temps réel et des analyses avancées, CTI permet aux organisations de garder une longueur d’avance sur les cybercriminels.
Mais qu’est-ce qui entre exactement dans l’élaboration d’une stratégie CTI ? Et comment l’exploitation de la CTI peut-elle transformer une organisation ?
Dans cette publication, nous fournirons une définition approfondie des renseignements sur les menaces de cybersécurité, comparerons les différents types de renseignements sur les menaces et analyserons leur importance pour aider les organisations à obtenir une meilleure sécurité. Nous présenterons également une explication plus approfondie du fonctionnement du processus CTI en prenant en compte le cycle de vie typique, de la collecte de données et de l’analyse des menaces au partage de ces informations. Nous illustrerons ensuite à quoi ressemblent les composants fondamentaux du cycle de vie CTI en utilisant un scénario quotidien pour aider à simplifier davantage cette explication.
Enfin, nous examinerons comment vous pouvez intégrer les informations sur les cybermenaces dans vos outils et opérations actuels et les fonctionnalités clés à rechercher dans une solution qui permet d’exploiter efficacement les informations sur les menaces pour vous défendre de manière proactive contre les risques en développement.
Qu’est-ce que la cyberveille ?
La cyberveille implique la collecte, l’analyse et la diffusion de données pour aider les organisations à comprendre les menaces qui peuvent compromettre leurs systèmes, réseaux et actifs.
En collectant des informations auprès de diverses sources telles que les informations open source (OSINT), les indicateurs de compromission (IOC) et les flux de menaces, CTI aide les organisations à comprendre les tactiques, techniques et procédures (TTP) utilisées par les acteurs malveillants pour identifier les modèles et tendances des cybermenaces, que les organisations peuvent utiliser pour améliorer leurs capacités de détection des menaces afin de protéger les ressources et informations critiques.
Non seulement cela améliore la réponse aux incidents, mais cela permet également d’allouer des ressources de sécurité et de hiérarchiser les efforts pour répondre aux menaces les plus urgentes.
Pour gérer efficacement ces processus, les organisations mettent généralement en œuvre un programme de renseignement sur les menaces, qui inclut les personnes, les workflows et les outils nécessaires pour gérer toutes les phases du cycle de vie de la veille sur les menaces. L’objectif est de s’assurer que les informations sur les nouvelles menaces de cybersécurité sont fournies aux équipes SOC, aux professionnels de la sécurité et aux autres parties prenantes clés en temps opportun et de manière utile, permettant des décisions éclairées et des mesures de sécurité efficaces.
Imaginez avoir un système qui non seulement détecte les menaces, mais vous aide également à comprendre la situation dans son ensemble. Avec CTI, vous pouvez garder une longueur d’avance sur les cybermenaces, allouer des ressources judicieusement et vous assurer que votre équipe est toujours prête.
Maintenant que nous avons une meilleure compréhension de ce que les informations sur les menaces impliquent dans la cybersécurité, étudions comment différents types d’informations sur les menaces fournissent des informations uniques qui aident les organisations à créer des stratégies de sécurité plus robustes et proactives.
Tout d’abord, nous explorerons les trois principaux types de renseignements sur les menaces pour découvrir comment chacun joue un rôle crucial dans la protection contre les cybermenaces. Ensuite, nous examinerons un quatrième type potentiel de renseignements sur les menaces qui émerge dans le paysage de la cybersécurité.
Quels sont les différents types de renseignements sur les menaces ?
Étant donné que chaque partie prenante a besoin d’informations spécifiques pour protéger efficacement l’organisation contre les cybermenaces, il existe également différents types de renseignements sur les menaces.
Pensez à la Threat Intelligence comme à un costume sur mesure : une taille unique ne convient pas à tout le monde. Par exemple, les renseignements tactiques sur les menaces, qui comprennent des détails tels que les adresses IP et les TTP, peuvent ne pas être très utiles aux conseils d’administration. Cependant, les renseignements stratégiques sur les menaces, qui fournissent des informations sur les nouveaux acteurs des menaces et les tendances du secteur en matière de cyberattaques, sont exactement ce dont ils ont besoin pour prendre des décisions éclairées.
D’autre part, les informations sur les menaces opérationnelles sont comme les prévisions météorologiques quotidiennes pour votre équipe de sécurité. Il fournit des informations en temps réel sur les menaces spécifiques qui ciblent activement votre organisation. Par exemple, s’il existe une campagne d’hameçonnage en cours ciblant votre secteur, les informations sur les menaces opérationnelles alerteront votre équipe de sécurité afin qu’elle puisse prendre des mesures immédiates pour atténuer la menace.
Tout comme vous ne donneriez pas à un cadre le même type de signalement que vous fourniriez à un professionnel de la sécurité, différents types de renseignements sur les menaces doivent être utilisés par différentes parties prenantes clés à des fins différentes. Cependant, tous les types de renseignements sur les menaces sont essentiels à la mission d’une organisation de prévenir et d’atténuer les menaces en temps réel.
En nous appuyant sur ces exemples, nous pouvons catégoriser les informations sur les menaces en trois types d’informations distinctes :
- La veille stratégique sur les menaces fournit aux professionnels de la sécurité de niveau exécutif une vue de haut niveau du paysage des menaces d’une organisation. Ces informations sont essentielles pour prendre des décisions éclairées concernant les investissements en cybersécurité, l’embauche et les initiatives de sécurité à l’échelle de l’entreprise, telles que l’obligation de formation à la sécurité pour tous les employés afin de se protéger contre les attaques potentielles.
[Lire également : 4 priorités de leadership critiques pour les RSSI à l’ère de l’IA] Les renseignements stratégiques sur les menaces englobent des informations sur les vulnérabilités connues, les tendances d’attaque et les motivations, capacités et activités récentes des acteurs malveillants. Ces informations sont adaptées aux environnements informatiques et aux modèles commerciaux spécifiques de l’organisation, aidant les dirigeants à comprendre les risques potentiels et à hiérarchiser leurs efforts de sécurité en conséquence.
Ce niveau de CTI comprend souvent des rapports de renseignement et des livres blancs d’analystes et de sociétés de sécurité, offrant une compréhension complète du paysage des menaces. En tirant parti de ces informations, les dirigeants peuvent assurer une posture de cybersécurité proactive et robuste, protégeant leurs organisations contre les cybermenaces. - Les renseignements opérationnels sur les menaces se situent entre les renseignements stratégiques et tactiques en termes de spécificité. Il se concentre sur les tactiques, techniques et procédures que les acteurs de la menace utilisent pour aider les organisations à comprendre les menaces en cours et à y répondre. Il implique également la surveillance et l’analyse en temps réel de l’activité du réseau et des endpoints pour détecter les vulnérabilités des appareils, les indicateurs de compromission et les menaces émergentes.
Ce type d’informations fournit aux équipes des centres d’opérations de sécurité et aux autres professionnels de la sécurité des informations continues et à jour sur le statut et le comportement des réseaux et des endpoints. Grâce à ces données de renseignement, les organisations peuvent anticiper les vecteurs d’attaque et mettre en œuvre des mesures proactives pour se défendre contre eux. Ce type d’informations fournit une vue plus complète du paysage des menaces, permettant aux organisations d’évaluer les risques, de superviser les méthodes de remédiation et de s’assurer que les actifs informatiques sont protégés contre les nouveaux vecteurs d’attaque et les menaces identifiés dans les flux d’informations sur les menaces.
Les informations sur les menaces opérationnelles sont essentielles pour maintenir une posture de sécurité proactive. Il permet aux équipes de sécurité d’obtenir des informations sur les modèles de menaces plus larges utilisés par et le comportement des acteurs malveillants, ce qui leur permet de comprendre l’origine, l’intention et la complexité des menaces auxquelles elles sont confrontées. - Les renseignements tactiques sur les menaces offrent des données techniques approfondies sur les menaces, y compris les IOC tels que les adresses IP, les hachages de fichiers et les signatures de logiciels malveillants, aux professionnels de la sécurité. Ce type de renseignement est essentiel pour permettre une détection et une atténuation rapides et efficaces des menaces, dont dépendent des efforts proactifs tels que la recherche des menaces .
Les renseignements tactiques sur les menaces comprennent également des informations plus détaillées sur les menaces utilisées par les acteurs du PTT. En comprenant ces TTP, les équipes de sécurité peuvent anticiper les méthodes que les attaquants peuvent utiliser et mettre en œuvre des défenses appropriées. Ce niveau d’intelligence est souvent dérivé de la surveillance et de l’analyse en temps réel du trafic réseau, de l’activité des endpoints et des flux de renseignements sur les menaces.
En fournissant des informations exploitables, la veille tactique sur les menaces aide les équipes à réagir rapidement aux menaces émergentes, en s’assurant qu’elles peuvent protéger les actifs et les données de l’organisation en temps réel. Il prend également en charge le développement de règles de détection, telles que YARA (un outil open source pour la détection et la classification des logiciels malveillants), et la création de signatures pour les systèmes de détection des intrusions (IDS) et les systèmes de prévention des intrusions (IPS).
De plus, il aide à formuler des règles de corrélation SIEM (Security Information and Event Management), qui améliorent toutes la détection des activités malveillantes.
Il est important de noter qu’avec l’évolution continue du paysage des renseignements sur les menaces, certains experts soutiennent qu’un quatrième type supplémentaire de renseignements sur les menaces justifie une reconnaissance.
Dans la section suivante, nous explorerons cette perspective, en examinant la justification de l’inclusion d’un quatrième type et la manière dont elle améliore davantage le cadre global de renseignement sur les menaces.
Existe-t-il trois ou quatre types de renseignements sur les menaces ?
Certains experts en sécurité reconnaissent une quatrième catégorie de renseignements sur les menaces appelée renseignements techniques sur les menaces. Cependant, il est débattu si les renseignements techniques sur les menaces doivent être classés séparément ou rester un sous-ensemble dans la catégorie plus large des renseignements tactiques sur les menaces en raison de leur nature détaillée et technique.
Tout comme les renseignements tactiques sur les menaces, les renseignements techniques sur les menaces fournissent des informations techniques détaillées sur des attaques et des exploits spécifiques d’une manière qui rend les informations plus immédiates et exploitables. Par exemple, les renseignements tactiques sur les menaces peuvent inclure des descriptions détaillées des vecteurs d’attaque, des techniques et des vulnérabilités spécifiques que les pirates informatiques exploitent.
Qui décide s’il existe trois ou quatre types de renseignements sur les cybermenaces ? Vous le faites. Le nombre de types de renseignements sur les menaces que vous décidez d’utiliser dépend du fait que vous choisissiez d’intégrer des informations d’action dans les méthodes et stratégies utilisées par les attaquants dans le cadre de votre stratégie technique de renseignement sur les menaces ou de les traiter par le biais d’activités tactiques distinctes de renseignement sur les menaces peut varier en fonction du contexte de votre organisation et des besoins spécifiques.
Pour certaines organisations, l’intégration de ces informations directement dans leur cadre tactique de renseignement sur les menaces peut rationaliser le processus d’identification et d’atténuation des menaces. Cette approche permet une stratégie cohérente où des données techniques détaillées sont analysées parallèlement aux TTP utilisés par les attaquants. Ce faisant, les organisations peuvent améliorer l’efficacité globale de leur programme de renseignement sur les menaces, en fournissant une vue complète du paysage des menaces.
D’autre part, certaines organisations peuvent trouver plus bénéfique de gérer ces informations grâce à des activités techniques distinctes de renseignement sur les menaces. Cette approche peut leur permettre de se concentrer sur les aspects immédiats et exploitables de la veille sur les menaces, ce qui leur permet d’obtenir une réponse plus ciblée à des menaces spécifiques. Il peut être particulièrement utile pour les organisations disposant d’équipes de sécurité dédiées spécialisées dans la détection et la réponse aux menaces en temps réel.
En fin de compte, décider comment incorporer ces informations sur les menaces dépendra de divers facteurs, notamment la taille de l’organisation, les ressources, le paysage des menaces et la stratégie de cybersécurité. En examinant attentivement ces facteurs, les organisations peuvent déterminer le moyen le plus efficace de tirer parti des renseignements techniques et tactiques sur les menaces pour améliorer leur posture de cybersécurité et se protéger contre les menaces en évolution.
Cependant, comprendre les types de renseignements sur les menaces n’est que le début. La véritable question est : pourquoi l’utilisation de la cyberveille est-elle si essentielle pour les organisations aujourd’hui ? Dans la section suivante, nous discuterons de l’importance de la cyberveille et de la manière dont elle joue un rôle essentiel dans la sécurisation des actifs essentiels et des données sensibles.
Pourquoi est-il important d’utiliser la cyberveille ?
Les renseignements sur les cybermenaces sont essentiels à une cybersécurité efficace, car ils se concentrent uniquement sur la compréhension de l’élément humain à l’origine des cyberattaques. Ces informations plus approfondies aident à développer des stratégies de défense robustes qui sont plus efficaces pour contrer les menaces.
Le comportement humain reste l’un des facteurs les plus imprévisibles de la cybersécurité. CTI a créé un processus rationalisé pour y parvenir facilement, ce qui en fait un facteur de différenciation pour une cybersécurité plus efficace.
Avec la CTI, il ne s’agit pas seulement de données ; il s’agit de comprendre les personnes derrière les menaces et de garder une longueur d’avance. Contrairement aux méthodes de sécurité traditionnelles, CTI aide les organisations à comprendre les motivations et les méthodes des acteurs malveillants, en fournissant des informations exploitables au-delà de la simple collecte de données.
En tirant continuellement parti des dernières informations sur les menaces, des rapports d’actualités et des recherches du secteur, CTI compile une compréhension complète du paysage des menaces. Ce processus distille des informations significatives et exploitables en transformant les données brutes pour répondre au profil de risque spécifique d’une organisation, ce qui permet de se concentrer plus facilement sur ce qui compte vraiment. Par conséquent, les organisations peuvent mieux anticiper et contrer de manière proactive les cybermenaces, garantissant la sécurité des appareils et des actifs critiques de l’entreprise qu’ils contiennent.
Cette approche holistique améliore non seulement la détection des menaces et la réponse aux incidents, mais favorise également la collaboration et le partage des informations, ce qui conduit au développement de mesures de cybersécurité plus efficaces dans l’ensemble du secteur, faisant de CTI un outil indispensable pour améliorer les stratégies de sécurité modernes pour tous.
Les organisations peuvent garder une longueur d’avance sur les cybermenaces et s’assurer que leurs actifs et données sont bien protégés en adoptant le processus CTI. Cette approche complète améliore non seulement les capacités de détection des menaces, mais améliore également la réponse aux incidents et l’allocation des ressources, ce qui en fait un composant nécessaire des stratégies de cybersécurité modernes.
Maintenant que vous comprenez pourquoi l’utilisation de la CTI est importante, voyons comment ce type d’informations est collecté, analysé et fourni.
Comment fonctionne le cycle de vie des informations sur les menaces ?
Le cycle de vie des informations sur les menaces est un processus structuré utilisé dans la cybersécurité pour gérer et répondre efficacement aux cybermenaces. Il implique plusieurs phases qui convertissent les données brutes en renseignements exploitables grâce à la planification, la collecte, l’analyse, la compilation et la diffusion des informations de manière exploitable.
Passons en revue un aperçu étape par étape des cinq phases d’un cycle de vie des informations sur les menaces :
- Planification : le cycle de vie de la CTI commence par la définition de la direction et l’alignement sur les objectifs du programme CTI. Les activités comprennent la définition d’objectifs, la détermination des types de menaces sur lesquels se concentrer et l’identification des ressources nécessaires pour s’assurer que les efforts s’alignent sur la stratégie de sécurité globale.
- Collecte : après la planification, la phase suivante implique la collecte de données auprès de diverses sources pour collecter autant d’informations pertinentes sur les menaces potentielles, notamment :
• Flux de menaces externes : Activité de cybermenaces provenant d’informations se déroulant dans le monde entier
• Journaux internes : Données de télémétrie collectées à partir des systèmes de l’organisation
• Points de miel : Systèmes Decoy configurés pour attirer et surveiller les cybercriminels
• Intelligence humaine, ou HUMINT : Informations issues de discussions sur les forums de pirates informatiques, l’activité sur le dark web et les réseaux sociaux
• Intelligence open source, ou OSINT : Informations sur les vulnérabilités connues, les acteurs malveillants, les méthodes d’attaque et les indicateurs de compromission
- Analyse : Une fois collectées, ces données brutes font l’objet d’une analyse approfondie pour identifier les modèles, les tendances et les menaces potentielles afin de mieux comprendre les tactiques, les techniques et les procédures des acteurs malveillants.
Encadrer les informations sur les menaces en termes de TTP aide à transformer des ensembles de données complexes et variés en informations exploitables sur les menaces que les équipes de sécurité peuvent appliquer rapidement et efficacement pour arrêter les menaces en obtenant des informations sur le comportement et les méthodes utilisés par les acteurs malveillants, ce qui permet aux équipes d’anticiper et d’atténuer les attaques potentielles. - Production : une fois collectées et analysées, les données traitées sont transformées en informations exploitables. Cela implique d’évaluer la pertinence et l’impact des informations, de s’assurer qu’elles répondent aux exigences de l’organisation et de les préparer à la diffusion aux parties prenantes clés.
- Diffusion : la dernière étape consiste à distribuer les données collectées et l’analyse aux parties prenantes concernées. Les données de Threat Intelligence sont envoyées aux outils de contrôle de sécurité, tels que les systèmes de détection des menaces et les tableaux de bord de surveillance des menaces dans le SOC.Les professionnels de la
sécurité et les outils automatisés utilisent ensuite ces données pour améliorer la détection, la recherche et la remédiation des menaces. Cette phase garantit que les décideurs, le personnel de sécurité et les autres équipes reçoivent les informations rapidement et en toute sécurité, leur permettant de prendre les mesures appropriées en fonction des informations.
Bien que cette description du cycle de vie CTI aide à illustrer comment chaque phase contribue à un plan de sécurité complet, seule l’explication purement théorique ne parvient pas à saisir la vue d’ensemble.
Dans la section suivante, nous explorerons comment ces étapes peuvent être adaptées à la sécurité domestique, en fournissant une illustration claire et pratique du cycle de vie en action.
Exemple de cycle de vie CTI réel : sécurité domestique
Pour mieux comprendre le cycle de vie des renseignements sur les cybermenaces, réfléchissons à la manière dont vous pourriez utiliser les mêmes étapes pour protéger la sécurité de votre domicile.
- Planification de votre système de sécurité
Tout comme vous planifieriez les zones de votre maison qui ont besoin d’être protégées (portes, fenêtres, etc.), à l’aide des informations des renseignements sur les cybermenaces, vous pouvez identifier ce qui doit être protégé et les menaces potentielles. - Collecte des preuves
Ensuite, vous collectez des informations sur les menaces potentielles en installant des caméras de sécurité, des capteurs de mouvement et des alarmes. Grâce aux renseignements sur les menaces, vous collectez des données provenant de diverses sources, telles que des réseaux, des appareils et des flux de données sur les menaces.
Vous pouvez également prêter attention aux alertes de la police et d’autres autorités qui émettent régulièrement des rapports sur les tendances en matière d’activité criminelle. De même, les organisations prêteraient attention aux rapports officiels sur la cybercriminalité provenant de sources telles que le FBI et la Cybersecurity & Infrastructure Security Agency (CISA). - Analyse des images
Vous examinez les images et les alertes de votre système de sécurité pour filtrer les fausses alarmes et vous concentrer sur les menaces réelles. Les renseignements sur les menaces sont similaires à ces images de sécurité et permettent aux analystes d’examiner les données traitées pour comprendre les tactiques et techniques utilisées par les cybermenaces.
Vous pouvez également rechercher des faux positifs (alertes qui semblent suspectes mais qui s’avèrent ne pas l’être) et former vos systèmes de sécurité pour ignorer automatiquement ces types d’alertes, tout comme une équipe SOC filtrerait le bruit d’alerte afin de pouvoir prêter plus d’attention aux problèmes qui comptent. - Produire les enseignements que
vous identifiez à partir des images de sécurité et d’autres sources s’il existe des activités ou des modèles suspects, comme quelqu’un qui se promène dans votre maison. De même, avec la Threat Intelligence, vous traitez les données collectées pour les rendre utilisables pour déterminer les prochaines étapes.
Pendant cette étape, vous pouvez recueillir des commentaires de votre famille ou de vos voisins pour améliorer vos mesures de sécurité à domicile, tout comme vous collecteriez des commentaires pour affiner et améliorer le processus de Threat Intelligence. - Diffuser les informations
Vous partagez les informations sur les menaces potentielles avec votre famille ou vos voisins, afin qu’ils sachent ce qu’il faut rechercher. Dans le cadre de la cyberveille, les informations analysées sont partagées avec les parties prenantes concernées dans un format exploitable.
Comme vous protégeriez votre maison de manière proactive, suivre le cycle de vie des informations sur les menaces peut aider les organisations à identifier et à atténuer de manière proactive les menaces de sécurité, en veillant à ce que leurs informations sensibles restent sécurisées.
À l’aide des étapes du cycle de vie CTI, nous pouvons voir comment chaque phase contribue à la création d’un plan de sécurité complet. Cet exemple pertinent permet d’illustrer l’application en situation réelle des renseignements sur les menaces et son importance dans la protection de vos actifs numériques.
Maintenant, concentrons-nous sur le contexte plus large de la cybersécurité. Dans la section suivante, nous fournirons un aperçu des meilleures pratiques pour mettre en œuvre les renseignements sur les cybermenaces dans une stratégie de sécurité, en veillant à ce que les organisations puissent tirer efficacement parti de la CTI pour défendre les actifs essentiels et les informations confidentielles.
Comment mettre en œuvre les renseignements sur les cybermenaces dans votre stratégie de sécurité
L’intégration de la cyberveille dans votre stratégie de sécurité est essentielle pour garder une longueur d’avance sur les menaces en constante évolution et protéger les actifs et les données de votre organisation.
Que vous commenciez à créer votre programme de renseignement sur les menaces ou que vous cherchiez à affiner votre stratégie existante, voici quelques étapes clés et meilleures pratiques pour vous aider à intégrer efficacement les renseignements sur les cybermenaces dans votre cadre de sécurité :
- Définissez vos objectifs : la première étape de l’intégration de la cyberveille consiste à définir clairement vos objectifs. Comprendre ce que vous souhaitez accomplir grâce à la veille sur les menaces guidera l’ensemble de votre stratégie. Cherchez-vous à améliorer la détection des menaces, à améliorer la réponse aux incidents ou à obtenir des informations sur les menaces potentielles ?
Qu’il s’agisse de bloquer les adresses IP malveillantes, de comprendre les motivations des acteurs malveillants ou d’obtenir des informations historiques, la définition de vos objectifs vous aidera à déterminer le type d’informations dont vous avez besoin et la manière de les utiliser efficacement.
Il est également important de poser des questions aux diverses parties prenantes sur leurs besoins en matière de CTI et d’intégrer ces exigences dans votre plan. S’engager auprès des parties prenantes, telles que les équipes informatiques, de sécurité et d’autres unités commerciales, garantit que la stratégie de renseignement sur les menaces s’aligne sur les objectifs globaux de l’organisation et répond aux besoins spécifiques. Cette approche collaborative permet d’identifier les menaces les plus pertinentes, de hiérarchiser les ressources et de s’assurer que les informations recueillies sont exploitables et bénéfiques pour toutes les parties impliquées.
- Sélectionnez les sources d’informations pertinentes : le choix des bonnes sources pour vos informations sur les menaces implique de sélectionner des sources externes pertinentes et fiables qui fournissent des informations exploitables adaptées aux besoins et au secteur de votre organisation. Ces sources doivent provenir de divers canaux, y compris les informations organisationnelles, communautaires et tierces. Cela garantit que les données que vous recevez sont applicables et exploitables, complète vos données internes et aide à identifier les menaces émergentes qui peuvent ne pas encore être visibles au sein de votre organisation.
En outre, il est essentiel de revoir régulièrement si vos sources actuelles de renseignements sur les menaces fournissent à vos chefs d’entreprise, responsables informatiques et équipes de sécurité toutes les données nécessaires pour garantir que vos mesures de sécurité restent efficaces et à jour. Ces données doivent les aider à comprendre les risques, à mettre en œuvre des contrôles de sécurité efficaces, à rester informés des dernières nouvelles liées aux cybermenaces et à détecter et atténuer rapidement les menaces. Étant donné l’évolution constante du paysage des menaces, il doit s’agir d’une tâche continue.
« Pour tirer véritablement parti d’un programme CTI complet, les RSSI doivent poser les bases d’un programme solide de gestion des risques et de l’infrastructure nécessaire pour analyser et contextualiser de manière appropriée les flux qu’ils ingèrent.1 »CSO en ligne, arrêtez de gaspiller de l’argent sur des renseignements inefficaces sur les menaces : 5 erreurs à éviter
- Centralisez vos systèmes : l’intégration de vos divers systèmes de sécurité au système de renseignements sur les menaces peut garantir que les informations provenant des flux de renseignements et d’autres sources de renseignements sur les cybermenaces peuvent être instantanément partagées avec les équipes et les systèmes de sécurité, où ils peuvent être utilisés.
Plus la veille sur les menaces est étroitement intégrée à d’autres outils de sécurité, plus vos efforts de renseignements sur les cybermenaces peuvent être efficaces. Par exemple, les informations en temps réel sur les appareils collectées à partir des appareils de l’ensemble de l’organisation et agrégées par une solution de gestion des endpoints peuvent informer d’autres systèmes critiques, tels que les solutions SIEM, les pare-feux et d’autres outils de cybersécurité, pour une réponse plus coordonnée et plus efficace aux menaces.
« L’ère actuelle est marquée par des attaques intelligentes à grande échelle, des rançongiciels, des logiciels malveillants sophistiqués, des attaques de chaîne d’approvisionnement avancées et des menaces inconnues. Cette génération [d’attaques] nécessite une infrastructure de sécurité intégrée, le partage d’informations sur les menaces en temps réel et la capacité de se défendre contre les menaces inconnues. La Threat Intelligence joue un rôle crucial dans cette stratégie de défense.2 »Cyber Defense Magazine, Le rôle de l’intelligence dans la réponse aux cybermenaces
- Déterminer les informations exploitables : identifier et hiérarchiser les informations pertinentes est essentiel pour une gestion efficace des menaces. En examinant comment une menace particulière pourrait affecter votre organisation et des facteurs tels que votre secteur, les technologies que vous utilisez et votre posture de sécurité existante, vous pouvez mieux contextualiser les informations que vous recevez pour prendre des décisions éclairées sur les menaces à hiérarchiser.
Cette étape doit impliquer de filtrer le bruit et de vous concentrer sur les informations pertinentes pour votre organisation. Pour y parvenir, mettez en œuvre des mécanismes pour filtrer les données non pertinentes et hiérarchiser les informations ayant un impact direct sur votre organisation. Cela peut impliquer des outils automatisés qui filtrent de grands volumes de données pour mettre en évidence les menaces et processus pertinents où les analystes examinent et valident les informations. - Rationalisez les informations sur les actions : la dernière étape consiste à agir sur les informations recueillies. Vous pouvez commencer par développer des manuels de réponse détaillés qui décrivent les actions spécifiques à prendre lorsque certains types de menaces sont identifiés. Ces playbooks doivent être régulièrement mis à jour pour refléter les dernières informations sur les menaces et les meilleures pratiques.
Pour assurer des efforts de sécurité rapides et fiables, les organisations modernes saisissent des opportunités d’automatiser les processus lorsque cela est possible pour une protection immédiate et une défense continue contre les menaces. Par exemple, vous pouvez mettre en œuvre l’automatisation pour gérer les tâches répétitives et urgentes, telles que le blocage des adresses IP malveillantes, la mise à jour des règles de pare-feu et le déploiement de correctifs. La hiérarchisation de l’automatisation informatique garantit que les réponses sont rapides et cohérentes, réduisant ainsi la fenêtre d’opportunité pour les attaquants.
« Enfin, une fois que vous avez ces éléments en place, mettez vos informations à profit, voyez ce sur quoi vos contrôles se déclenchent et effectuez des ajustements en conséquence. L’étalonnage est un effort continu, jamais terminé, mais en constante amélioration.3 »Forbes, Comment intégrer avec succès les renseignements sur les menaces dans votre stratégie de sécurité
Par-dessus tout, le meilleur conseil pour intégrer efficacement CTI dans une stratégie de sécurité est que ces efforts ne sont jamais terminés. Les paysages des menaces sont dynamiques, et ce qui est pertinent aujourd’hui pourrait ne pas être demain.
Il est essentiel de surveiller et d’évaluer le succès de votre stratégie CTI en réexaminant régulièrement si les sources de renseignements continuent à fournir des informations exploitables et les efforts d’automatisation restent alignés sur vos besoins de sécurité en évolution en vous demandant :
- Les équipes obtiennent-elles les informations dont elles ont besoin pour se défendre contre les nouvelles menaces ? Déterminez si les flux et autres sources de renseignements sur les menaces peuvent être élargis ou affinés pour garantir que les équipes obtiennent les informations en temps réel dont elles ont besoin.
- La collaboration s’améliore-t-elle au sein des équipes concernées, y compris l’informatique, la sécurité, la gestion des risques, la réponse aux incidents, les SecOps et les parties prenantes commerciales ? Cette collaboration est cruciale pour partager des informations et coordonner des actions, ce qui conduit à une stratégie de défense plus efficace et plus complète.
- Les équipes ont-elles accès à la formation et aux ressources nécessaires pour comprendre et utiliser efficacement les dernières informations sur les menaces ? Il est essentiel de s’assurer que les équipes comprennent les informations disponibles sur les menaces et comment elles peuvent être exploitées dans leur travail quotidien.
- Les réponses automatisées et les playbooks sont-ils toujours efficaces ? Pour que tout fonctionne sans problème, il est important de vérifier si les résultats des workflows d’automatisation fonctionnent comme prévu et d’affiner en fonction des dernières informations sur les menaces et des modifications apportées à votre environnement informatique.
Après avoir exploré les meilleures pratiques pour mettre en œuvre les renseignements sur les cybermenaces dans une stratégie de sécurité, nous pouvons mieux comprendre comment la CTI améliore la posture de sécurité d’une organisation. Mais suivre ces meilleures pratiques n’est qu’un début.
Pour tirer pleinement parti de la puissance de la CTI, il est essentiel d’avoir la bonne solution qui soutient efficacement ces efforts. Dans la section suivante, nous approfondirons le processus de construction d’une solution CTI robuste, en examinant les composants et stratégies clés qui garantissent une intégration et un fonctionnement réussis.
Choisir une solution complète de renseignement sur les menaces
L’intégration des renseignements sur les cybermenaces dans vos flux de travail peut être réalisée grâce à divers outils, le plus souvent des plateformes de renseignements sur les menaces (TIP), des systèmes SIEM et des solutions de gestion autonome des endpoints (AEM). Cependant, ces outils ne s’excluent pas les uns des autres. Souvent, les stratégies de Threat Intelligence les plus éclairées dépendent de l’exploitation des composants de plusieurs solutions.
Chaque solution offre des capacités uniques essentielles à l’élaboration d’une stratégie de sécurité complète : les TIP fournissent les bonnes données de renseignement, les systèmes SIEM garantissent que vos efforts de sécurité sont stratégiquement informés et les solutions AEM sont la force motrice qui permet une action en temps réel. En intégrant ces solutions, vous pouvez créer une approche robuste et cohérente de la détection et de la réponse aux menaces, améliorant ainsi la posture de sécurité globale de votre organisation.
« Microsoft suit 65 billions de signaux de sécurité chaque jour pour découvrir les menaces nouvelles et émergentes dans le paysage mondial des menaces. Ces signaux de données ne sont qu’une partie du puzzle CTI plus vaste que les clients doivent passer au crible pour découvrir la menace ultime... Lorsque vous envisagez d’analyser non pas 1, mais 120 zettaoctets, il s’agit d’une quantité de données écrasante que les opérateurs humains essaient de consommer et d’analyser pour générer un signal haute fidélité de CTI. Les organisations ont besoin d’un meilleur moyen de connecter ces signaux disparates pour atteindre un état de veille complète et en temps réel sur les menaces.4 »CSO en ligne, de réactif à proactif : la prochaine évolution de la Threat Intelligence
Examinons de plus près comment ces solutions, lorsqu’elles sont utilisées ensemble, peuvent aider les organisations à créer une approche plus complète et robuste de la détection et de la réponse aux menaces en permettant une meilleure coordination entre les équipes de sécurité, une utilisation plus efficace des ressources et une défense proactive contre les cybermenaces en évolution.
Avantages de l’intégration de la veille sur les menaces à SIEM et AEM
Les TIP créent une vue consolidée des informations sur les menaces provenant de diverses sources, y compris les acteur.trice.s à la minute, les logiciels malveillants et le suivi des vulnérabilités. Ces informations sont cruciales pour améliorer la posture de sécurité globale d’une organisation. En intégrant les informations sur les menaces dans diverses solutions de sécurité, les organisations peuvent bénéficier d’une compréhension plus complète du paysage des menaces, leur permettant d’anticiper et d’atténuer les risques potentiels avant qu’ils ne se matérialisent.
Les systèmes tels que SIEM et AEM jouent un rôle essentiel dans la prise en charge et la mise en œuvre de ces informations sont essentiels pour agir sur les menaces.
Pour les solutions SIEM, l’intégration des informations externes, organisationnelles et générées par la communauté à partir des TIP permet l’agrégation et l’analyse des données de journaux et d’événements provenant de diverses sources. Les renseignements sur les menaces fournissent des informations exploitables sur les événements de sécurité potentiels, ce qui permet aux équipes de sécurité de détecter les menaces et d’y répondre plus efficacement en hiérarchisant les alertes en fonction de la gravité et de la pertinence des menaces. Les données enrichies des TIP aident également à réduire le bruit en permettant aux systèmes SIEM de se concentrer sur les incidents les plus critiques, améliorant ainsi la posture de sécurité globale de l’organisation.
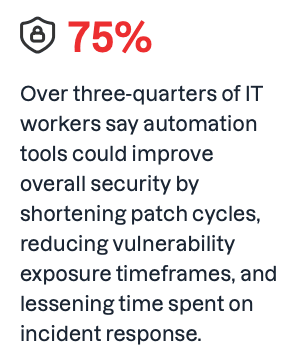
Pour les solutions AEM, cette intelligence améliore la visibilité et le contrôle des endpoints en temps réel, ce qui est essentiel pour mener des efforts ciblés d’automatisation de la sécurité. AEM peut rendre exploitables les informations provenant de sources de renseignements sur les menaces en permettant aux organisations de créer des processus automatisés de détection et de réponse aux menaces basés sur ces données.
Cela aide les organisations à garder une longueur d’avance sur les menaces émergentes en identifiant et en atténuant rapidement les risques potentiels décrits dans les dernières informations sur les menaces, tout en réduisant de manière proactive la probabilité de violations coûteuses, en minimisant l’impact des cyberattaques et en maximisant la valeur des investissements de sécurité en veillant à ce que les ressources soient utilisées efficacement.
De plus, les données et les informations en temps réel sur les endpoints des solutions AEM informent et améliorent également les systèmes SIEM en fournissant une vue plus complète du paysage de la sécurité.
L’exploitation des informations détaillées sur les endpoints des solutions AEM permet aux systèmes SIEM d’améliorer les capacités de détection des menaces et de réponse aux incidents, garantissant ainsi une défense plus robuste et coordonnée contre les menaces en évolution.
En fournissant une visibilité et un contrôle en temps réel des endpoints, les solutions AEM servent de fil conducteur qui tisse le cadre de la stratégie de sécurité d’une organisation. Les solutions AEM rendent non seulement les informations sur les menaces exploitables, mais elles sont essentielles pour améliorer l’efficacité globale des mesures de sécurité sur vos systèmes les plus critiques.
Dans la section suivante, nous explorerons les différentes façons dont les solutions AEM stimulent des efforts d’automatisation de la sécurité ciblés, assurant une défense robuste contre les menaces émergentes et renforçant leur position en tant que composant indispensable de la cybersécurité moderne.
Améliorer la veille sur les menaces grâce à une gestion autonome des endpoints
La gestion autonome des endpoints exploite des analyses avancées, l’intelligence artificielle et l’ apprentissage automatique pour améliorer l’analyse des données et la précision et la vitesse de détection des menaces. En gérant et en identifiant de manière cohérente les modèles dans de grands ensembles de données, AEM améliore considérablement la vitesse, l’efficacité et la précision de la détection et de la réponse aux menaces pour s’assurer qu’aucune menace n’est manquée. Il réduit également les erreurs humaines et libère les équipes pour qu’elles se concentrent sur des activités plus stratégiques en gérant automatiquement les tâches répétitives, ce qui, à son tour, permet aux organisations de maintenir plus facilement des contrôles de cybersécurité robustes à mesure qu’elles se développent sans être submergées par des processus manuels.
AEM permet de nombreuses couches d’automatisation cruciales pour agir en temps réel sur les menaces, y compris des alertes et des réponses immédiates qui minimisent l’impact des cyberattaques et permettent aux équipes d’isoler et d’atténuer les menaces en temps réel.
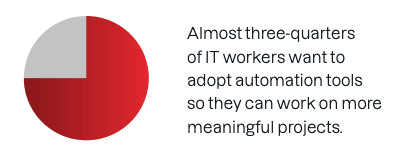
De plus, l’évolutivité d’AEM garantit qu’elle peut gérer des quantités croissantes de demandes de données et de sécurité, tandis que ses capacités d’intégration transparentes avec d’autres outils de sécurité prennent en charge une défense plus complète et coordonnée contre les cybermenaces en fournissant une source unique de vérité pour permettre une meilleure collaboration d’équipe.
L’intégration de la gestion autonome des endpoints dans votre stratégie de cybersécurité améliore non seulement la détection et la réponse aux menaces, mais améliore également considérablement l’efficacité des informations sur les menaces. AEM permet aux équipes d’identifier et de hiérarchiser rapidement les menaces en fonction du profil de risque d’une organisation, en veillant à ce que les menaces les plus critiques soient traitées en premier. Cette approche proactive de l’intégration des capacités avancées de renseignement sur les menaces garantit que les actifs et données précieux sont protégés dans un paysage des menaces de plus en plus complexe.
Alors que les cybermenaces continuent d’évoluer, la capacité à réagir rapidement et efficacement sera essentielle pour maintenir la continuité des activités et la stabilité opérationnelle. En adoptant AEM, les organisations améliorent non seulement leurs mesures de cybersécurité actuelles, mais se préparent également pour l’avenir.
Les informations sur les menaces peuvent devenir encore plus rapides et efficaces lorsqu’elles sont alimentées par l’IA. La plateforme Tanium a évolué pour tirer parti de l’intelligence cloud en temps réel afin de fournir Tanium Autonomous Endpoint Management (AEM), une solution d’endpoint avancée tirant parti des données en temps réel et des informations d’IA pour rationaliser les tâches de gestion des endpoints et renforcer la sécurité des endpoints grâce à une automatisation intelligente, une détection précoce et une réponse rapide aux incidents.
En prenant en charge à la fois la cyberveille et la recherche des menaces dans une solution unique, Tanium fournit les données détaillées, en temps réel et historiques nécessaires pour évaluer un incident et ramener les endpoints à un état conforme et sécurisé. En augmentant les informations sur les menaces provenant des fournisseurs EDR et SIEM, y compris nos intégrations Microsoft Sentinel et ServiceNow, avec des informations sur les menaces organisationnelles, communautaires et tierces, Tanium combine les données des endpoints avec des efforts plus larges de renseignements sur les menaces pour aider les organisations à mieux comprendre leur paysage des menaces et à améliorer leur capacité à détecter et atténuer les menaces externes et internes rapidement et à grande échelle.
Comparée aux approches manuelles et disjointes traditionnelles de la gestion des endpoints, AEM permet aux équipes informatiques et SecOps de prendre des décisions plus rapides et plus sûres concernant les cybermenaces et les défenses. Cela conduit à une posture de sécurité nettement plus forte qui protège efficacement contre les attaques allant des menaces persistantes avancées aux ransomwares en réduisant les surfaces d’attaque tout en soutenant également des efforts critiques tels que la conformité réglementaire.
Demandez dès aujourd’hui une démo de Tanium personnalisée en fonction de votre environnement et des défis commerciaux.

