
La gestion unifiée des endpoints (UEM) est une approche complète de la gestion des endpoints à partir d’une console unique, y compris les ordinateurs portables, les ordinateurs de bureau, les smartphones et les tablettes. En intégrant des processus et des outils de gestion dans une solution centralisée, l’UEM aide les organisations à améliorer leur capacité à contrôler, mettre à jour et protéger les appareils tout en réduisant les coûts en consolidant les outils nécessaires et en rationalisant les workflows en fournissant une visibilité et un contrôle complets sur les appareils, où qu’ils se trouvent.
La popularité de l’UEM reflète les demandes croissantes des lieux de travail d’aujourd’hui, où la gestion de divers appareils au sein d’une seule plateforme est devenue essentielle à mesure que les organisations s’adaptent aux complexités, à la portée et à la vitesse des environnements numériques.
Cela est particulièrement vrai pour les services informatiques gérant des macro-tendances telles que les politiques BYOD (Bring Your Own Device), les appareils IoT (Internet des objets), les espaces de travail hybrides et les infrastructures cloud.
Cette publication vous donnera une meilleure compréhension de l’état actuel de l’UEM, y compris son histoire, les différences entre l’UEM et d’autres solutions, les fonctionnalités clés et ce qui va suivre dans l’évolution de la gestion et de la sécurité des endpoints pour aider les organisations à répondre efficacement aux besoins des environnements, menaces et défis commerciaux actuels.
Qu’est-ce que l’UEM ?
L’UEM a été la première solution de gestion des endpoints de ce type à fournir une plateforme unifiée où les organisations pouvaient superviser un éventail diversifié d’appareils d’endpoint en une seule vue, y compris la surveillance des endpoints sur différents emplacements et systèmes d’exploitation se connectant à votre réseau, des ordinateurs portables fournis par l’entreprise exécutant Windows ou macOS, aux employés à distance vérifiant leurs e-mails sur les smartphones Android et Apple, aux serveurs hébergeant des données d’entreprise importantes exécutant Linux.
Un logiciel UEM est apparu en réponse à un paysage d’appareils mobiles et sur site de plus en plus étendu. Avant l’UEM, les organisations devaient s’ appuyer sur plusieurs outils de gestion des endpoints pour gagner en visibilité sur différents types d’appareils, et même à ce moment-là, la portée de ces vues était discutable.
Non seulement ce patchwork de solutions a laissé aux équipes informatiques et de sécurité des données incomplètes, mais il leur a également laissé un contrôle limité sur ces endpoints et d’autres équipes divisées travaillant déjà dans des silos organisationnels.
L’UEM a été conçue pour combiner et améliorer les fonctionnalités existantes des solutions telles que la gestion des appareils mobiles (MDM) et la gestion de la mobilité d’entreprise (EMM). Grâce à cette capacité unique de centraliser et de consolider les processus et outils de gestion des endpoints, l’UEM permet aux organisations de maintenir plus facilement l’intégrité des appareils, d’appliquer des politiques de sécurité et de gérer la conformité sur tous les appareils.
Dans la section suivante, nous découvrirons ces outils d’endpoint et pourquoi les combiner avec d’autres capacités essentielles pour créer une vue unifiée a révolutionné la gestion des appareils d’endpoint telle que nous la connaissons.
Quelles sont les différences entre MDM, EMM et UEM ?
MDM et EMM sont des solutions distinctes conçues pour gérer et sécuriser les endpoints mobiles, mais elles diffèrent en termes de portée et de capacités :
- MDM se concentre spécifiquement sur la gestion des appareils mobiles tels que les smartphones et les tablettes. Les solutions MDM fournissent des outils pour inscrire des appareils, configurer des paramètres, déployer des applications et appliquer des politiques de sécurité afin de garantir que les appareils mobiles sont sécurisés et conformes aux normes de l’entreprise.
Cependant, cette gestion au niveau des appareils n’est pas adaptée aux organisations qui cherchent à gérer l’accès aux applications et aux appareils mobiles de données ou aux fonctionnalités de sécurité plus robustes nécessaires pour se protéger contre les menaces de plus en plus sophistiquées ou y répondre.
EMM
est une évolution de MDM qui inclut des capacités supplémentaires pour gérer les applications mobiles, le contenu et la sécurité. En incorporant des fonctionnalités telles que la gestion des applications mobiles (MAM), la gestion des contenus mobiles (MCM) et la détection des menaces mobiles (MTD), les solutions EMM offrent une approche plus holistique de la gestion des appareils mobiles et de la sécurité des données.
Bien que les solutions EMM offrent un meilleur contrôle sur les appareils mobiles et les données auxquelles ils accèdent et fournissent des fonctionnalités de sécurité plus avancées que MDM, elles se concentrent principalement sur la gestion des endpoints mobiles.
L’UEM est l’évolution de la MDM et de l’EMM, qui ont pour origine de résoudre le besoin croissant de gérer une plus large gamme d’appareils d’endpoint à partir d’une seule plateforme. L’UEM y parvient en combinant et en étendant les capacités MDM et EMM pour inclure les types d’appareils au-delà du mobile et en centralisant la surveillance et le contrôle des nombreux types d’appareils différents avec leurs différents systèmes d’exploitation, quel que soit leur emplacement, une capacité jamais atteinte auparavant dans une solution unique.
Avec une compréhension claire de son importance pour la gestion de divers appareils, explorons les capacités spécifiques des solutions UEM. Nous présenterons également les limites de l’UEM traditionnel et la nécessité de hiérarchiser une meilleure sécurité des endpoints à l’aide de solutions de nouvelle génération.
Quelles sont les caractéristiques clés d’une solution UEM ?
Les solutions UEM conventionnelles offrent une gamme de fonctionnalités et d’avantages principalement motivés par la capacité à transformer la manière dont les organisations gèrent leurs appareils via une plateforme centrale, notamment :
- Surveillance complète des performances : grâce à l’UEM, les organisations peuvent s’assurer que tous les appareils reçoivent le même niveau d’attention et les mises à jour nécessaires où qu’ils se trouvent. Cette capacité est particulièrement précieuse pour les organisations disposant d’une main-d’œuvre distribuée ou d’opérations mondiales.
- Rationalisation des processus : en intégrant divers outils et processus de gestion dans une seule plateforme, l’UEM réduit la complexité de la gestion de plusieurs solutions ponctuelles. Les équipes informatiques n’ont plus besoin de jongler avec des systèmes disparates de gestion des endpoints, ce qui aide les organisations à identifier et à traiter rapidement les vulnérabilités, à appliquer des correctifs et à déployer des mises à jour logicielles cruciales pour maintenir une posture de sécurité solide.
- Soutenir les efforts de sécurité de base : la plateforme centralisée de l’UEM peut permettre aux organisations d’assurer de nombreuses mesures de sécurité cruciales, telles que la configuration appropriée des appareils, le déploiement de mises à jour logicielles, l’application de politiques de sécurité et le respect des réglementations de conformité. Cependant, toutes les solutions UEM ne couvrent pas tous les aspects nécessaires pour prendre en charge la gestion moderne de la sécurité des endpoints.
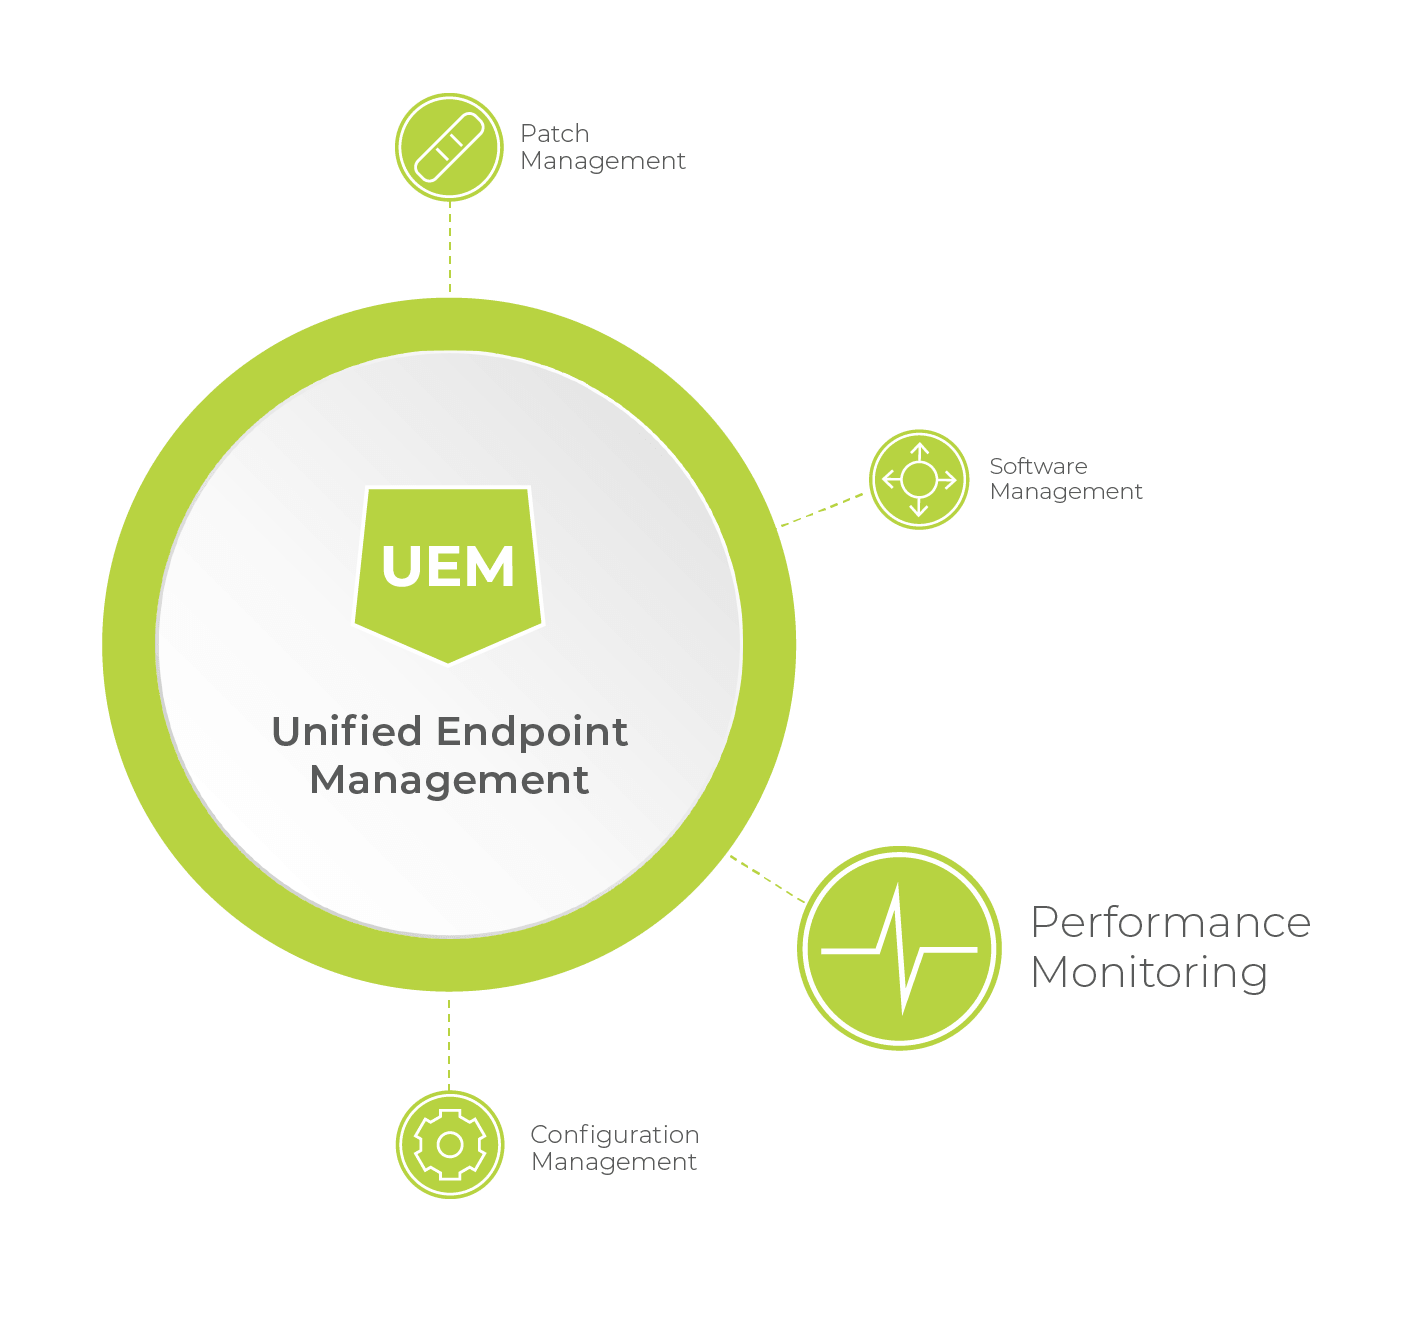
Comme vous pouvez le voir, la véritable valeur de l’UEM réside dans sa capacité principale à combiner diverses capacités de gestion des endpoints en une solution unique et cohérente.
Bien que l’UEM ait atteint une étape importante en consolidant la gestion des appareils, dans la section suivante, nous explorerons pourquoi les solutions UEM traditionnelles manquent souvent de capacités de sécurité avancées et, comme l’UEM l’a fait pour MDM et EMM, à quoi peut ressembler l’évolution de la gestion des endpoints.
L’UEM améliore-t-elle la sécurité de l’entreprise ?
Les outils UEM ont révolutionné la capacité des organisations à gérer efficacement leurs divers écosystèmes d’appareils en centralisant les outils et les contrôles de gestion des endpoints en une seule solution, ce qui peut aider à améliorer la capacité à rationaliser de nombreux processus de sécurité.
Cependant, il est important de reconnaître les limites des solutions UEM conventionnelles en fournissant des fonctionnalités avancées de sécurité des endpoints simplement parce que l’UEM n’a pas été conçu pour le faire.
Par exemple, s’assurer que la gestion de l’infrastructure cloud est un défi relativement nouveau pour les organisations modernes. Les solutions UEM qui ne répondent pas à ces exigences peuvent potentiellement créer des vulnérabilités de sécurité en raison de lacunes dans la visibilité et le contrôle.
De plus, alors que l’UEM fournit une plateforme unifiée pour la gestion des endpoints, les solutions UEM traditionnelles peuvent ne pas offrir d’automatisation et manquer de rapidité et de fiabilité pour répondre rapidement aux menaces émergentes ou prévenir les attaques en traitant les vulnérabilités critiques.
« L’UEM continuera d’évoluer pour répondre aux exigences toujours plus complexes de la gestion des endpoints. »GigaOm, l’évolution des endpoints Management1
Comme pour résoudre les lacunes en matière de visibilité des endpoints, plusieurs nouveaux outils de gestion des endpoints, à savoir la détection et la réponse des endpoints (EDR), la détection et la réponse étendues (XDR) et la dernière gestion convergente des endpoints (XEM), sont entrés sur le marché, chacun évoluant pour fournir plus de gestion des endpoints et de solutions de sécurité avancées afin de garantir une protection complète contre les menaces en évolution.
Par exemple, les solutions avancées de gestion des endpoints telles que XEM sont conçues pour utiliser l’apprentissage automatique et les informations d’IA pour prendre en charge la surveillance en temps réel, la détection basée sur le comportement et les réponses automatisées pour prédire et atténuer les nouvelles menaces, ce qui transforme la sécurité des endpoints d’une approche réactive à une approche proactive.
Bien qu’il existe de nombreux outils sur le marché pour la gestion des endpoints et la sécurité des endpoints, de ceux conçus pour des cas d’utilisation spécifiques tels que la détection de logiciels malveillants connus sur un seul endpoint aux systèmes conçus pour détecter et remédier automatiquement aux violations de cybersécurité, à mesure que la technologie et les menaces progressent, les solutions de gestion des endpoints doivent continuer à s’adapter aux nouveaux défis et à s’appuyer sur la capacité révolutionnaire introduite par l’UEM qui permet aux organisations de gérer de manière centralisée et efficace leurs divers écosystèmes d’appareils.
Tanium est-il une solution unifiée de gestion des endpoints ?
Bien que l’UEM soit l’aboutissement d’années d’évolution technologique dans la gestion des appareils des utilisateurs finaux, un nouveau besoin est apparu en réponse à la préservation d’environnements numériques de plus en plus complexes, sécurisés et performants comme prévu.
Tanium a répondu avec Converged Endpoint Management (XEM), notre plateforme de nouvelle génération qui offre des capacités UEM essentielles en plus des fonctionnalités cruciales de gestion et de sécurité des endpoints pour répondre aux cas d’utilisation importants auxquels les organisations sont confrontées aujourd’hui, tout en assurant un contrôle transparent sur tous les appareils pour rationaliser davantage les opérations en fournissant :
- Visibilité et contrôle complets pour réduire la surface d’attaque et permettre une réponse et une remédiation plus rapides des menaces de sécurité et des perturbations opérationnelles
- Une plateforme unique pour gérer les appareils et les applications simplifie les tâches administratives et réduit la complexité et les dépenses opérationnelles (c.-à-d., les frais de licence, les serveurs inutiles, etc.) tout en assurant la cohérence dans l’ensemble de l’organisation, minimisant le risque de violations de la conformité
- Améliore l’ expérience numérique des employés (DEX) en automatisant les workflows en libre-service, en permettant aux employés de résoudre les problèmes rapidement et efficacement, et en recueillant des commentaires pour améliorer continuellement l’expérience utilisateur en fournissant une surveillance et une gestion complètes des endpoints afin de garantir un environnement de travail numérique fluide et productif
- Automatise la gestion des correctifs pour s ’assurer que les logiciels disposent des dernières correctifs de sécurité, réduisant le risque de violations et améliorant la stabilité et les performances du système en corrigeant les bugs et les fonctionnalités
- Automatiser d’autres processus clés, tels que la distribution de logiciels à distance et la configuration des appareils, pour libérer les équipes pour un travail plus stratégique
- Soutenir un modèle de sécurité Zero-Trust dans l’ensemble de l’entreprise, en garantissant le respect mondial des protocoles d’authentification, des exigences internes et réglementaires et des mandats de conformité pour minimiser les pénalités de non-conformité
- Intégration avec des partenaires clés pour améliorer les capacités des outils de gestion des identités et des accès (IAM) et de gestion des clients, y compris Microsoft Intune pour MDM et MAM, afin d’assurer une visibilité complète sur tous les endpoints et permettre une détection et une remédiation plus rapides des menaces en fournissant des données en temps réel et des vues complètes de l’environnement informatique
[Explorer nos intégrations partenaires]
L’avenir de l’UEM : gestion unifiée des endpoints de nouvelle génération
Les services informatiques ont toujours été tenus d’en faire plus avec moins, y compris le suivi, la protection, la mise à jour et l’exécution d’autres workflows critiques de gestion du cycle de vie des endpoints, tels que l’intégration, le provisioning, le désapprovisionnement et les correctifs, rapidement sur des dizaines à des centaines de milliers d’appareils (et ce montant ne cesse de croître).
Bien que les attentes n’aient pas changé, ce qui a changé, c’est la main-d’œuvre de plus en plus dispersée, l’armée croissante de cyberattaques alimentées par l’IA, et une explosion d’endpoints et de services d’applications gérés et non gérés, tous prêts à perturber et tester les capacités des solutions d’endpoints conventionnelles telles que l’UEM.
Alors que la demande pour une meilleure sécurité et gestion des endpoints augmente, les solutions UEM traditionnelles doivent évoluer à nouveau.
La gestion autonome des endpoints (AEM) est l’avenir de la gestion des endpoints. AEM intègre des solutions de surveillance et de protection des endpoints avec des informations avancées sur l’automatisation et l’IA pour simplifier la gestion des appareils et améliorer la sécurité en réduisant les vulnérabilités potentielles, en rationalisant les opérations et en générant de la valeur commerciale.
Tanium est à l’avant-garde de cette transformation grâce à notre cadre AEM, qui permettra aux organisations de maintenir une visibilité et un contrôle continus sur leurs environnements d’endpoints. Ce cadre permet aux organisations de définir des politiques d’entreprise, de définir des règles de gouvernance et des autorisations requises, et de prendre des décisions en fonction de leur niveau de confort avec autonomie.
La convergence de la gestion des endpoints, de la sécurité et des informations en temps réel est incarnée dans la solution Tanium XEM, qui offre une plateforme complète pour gérer et sécuriser tous les endpoints. Cette approche intégrée va au-delà de l’UEM traditionnelle, en fournissant une solution proactive, intelligente et automatisée qui s’adapte aux besoins en constante évolution des environnements informatiques modernes.
1https://gigaom.com/2024/01/30/the-evolution-of-endpoint-management/
La différence Tanium réside dans notre capacité à fournir des données et des informations en temps réel de Tanium XEM pour faire des recommandations et automatiser les actions en fonction des informations sur l’IA, des taux de réussite des pairs et des seuils de risque client.
Pour en savoir plus sur l’avenir autonome de Converged Endpoint Management, contactez-nous pour une démonstration personnalisée.

